Pomagam firmom przejść od pilota, który zachwycił zarząd, do systemu, któremu można powierzyć prawdziwych klientów i prawdziwe dane. Szkolę zespoły i buduję systemy z AI, sprawdzam też, jak są zabezpieczone. Przy większych projektach pracuje ze mną zespół Prosit.
Zespół wychodzi z nawykami, których następnego dnia używa na własnym kodzie.
AI w wytwarzaniu oprogramowania: Copilot i agenci kodujący, pliki instrukcji, własni agenci, hooki i skille, spec-driven development, code review z AI.
od 7 000 zł netto / dzień konsultacji · projekty wyceniane po audycie
Jeden proces obsługiwany przez AI w produkcji, z liczbami, które pokazują, że to działa.
Zaczynamy od audytu decyzji AI: sprawdzam na Waszych danych, które decyzje może przejąć model.
Pilot na jednym procesie, potem produkcja z monitoringiem, ewaluacją i eskalacją do człowieka.
Modele lokalne i suwerenne, na przykład Bielik, gdy dane nie mogą wyjść z firmy.
Przykład: Chatmerce, nasza platforma agentów na RCS, SMS i www. Przekazanie rozmowy człowiekowi jest tam osobnym narzędziem agenta, każda zmiana przechodzi zestawy testów, a oceny LLM-as-judge zasilają kolejne rundy trenowania.
od 7 000 zł netto / dzień konsultacji · projekty wyceniane po audycie
Wiecie, gdzie da się zaatakować Waszą aplikację z LLM albo agenta, co naprawić najpierw i który termin regulacyjny Was dotyczy.
Przegląd bezpieczeństwa aplikacji z LLM, agentów i serwerów MCP według OWASP Top 10 for LLM Applications (2025) i OWASP Top 10 for Agentic Applications (2026): prompt injection, uprawnienia narzędzi, wycieki danych.
Bezpieczne wytwarzanie z asystentami AI: sekrety, zmyślone nazwy pakietów (slopsquatting), SBOM i łańcuch dostaw, NIST SSDF.
Monitoring podatności, który ustala priorytety (CVE, CISA KEV, EPSS, VEX). Zaprojektowałem i prowadzę rozwój wewnętrznego portalu cyberbezpieczeństwa przemysłowego Siemens Energy: inwentaryzacja zasobów OT i IT, ryzyko, podatności i zalecenia aktualizacji.
Przygotowanie do regulacji. Od 11 września 2026 Cyber Resilience Act wymaga od producentów zgłaszania aktywnie wykorzystywanych podatności w ciągu 24 godzin. Znowelizowana ustawa o KSC (NIS2) obowiązuje od 3 kwietnia 2026, a środki bezpieczeństwa trzeba wdrożyć do 3 kwietnia 2027. Do tego DORA, AI Act i IEC 62443 dla systemów przemysłowych.
Prosit ma dostęp w programie Cyber Verification Program (CVP) Anthropic, w poziomie Defense, w tym do modelu Mythos 5.1. Używamy go do pracy obronnej na systemach, które posiadacie albo utrzymujecie: do triage’u i weryfikacji podatności oraz do wykrywania zagrożeń.
Ceny netto, doliczam VAT. Wystawiam fakturę VAT, na życzenie w EUR albo NOK. Jeśli potrzebujecie, podpiszę NDA przed pierwszą rozmową.
Dowody
Trzy dni z developerami PKO Banku Polskiego
20 / 20uczestników wdrożyło działającą aplikację trzeciego dnia
3,7 → 7,6średni wynik testu wiedzy na 10 punktów, przed i po
33% → 2%odpowiedzi „nie wiem” w tym samym teście
„AI w wytwarzaniu oprogramowania”, trzydniowy warsztat dla 20 developerów PKO Banku Polskiego, 21-23 września 2026.
Badania nad tym, kiedy model powinien powiedzieć „nie wiem”
Dwie publikacje o polskich modelach Bielik. Sonda na aktywacjach modelu odczytuje, że nazwisko jest mu nieznane, zanim padnie pierwsze słowo, a sygnał jest stopniowalny, więc może sterować decyzją: odpowiedzieć, poszukać albo przekazać człowiekowi.
Portal cyberbezpieczeństwa przemysłowego dla Siemens Energy
Zaprojektowałem i prowadzę rozwój wewnętrznego portalu firmy do zarządzania cyberbezpieczeństwem przemysłowym: inwentaryzacja sprzętu i oprogramowania w OT i IT, zarządzanie zagrożeniami i ryzykiem, śledzenie podatności i zalecenia aktualizacji. Stos: Go, GraphQL, React, PostgreSQL, Elasticsearch i ClickHouse na Kubernetesie w AWS.
Agenci, którzy w produkcji odpowiadają klientom
W Prosit zbudowaliśmy Chatmerce, platformę agentów na RCS, SMS i www. Przekazuje rozmowę człowiekowi, kiedy trzeba, a każda zmiana przechodzi testy i ocenę modelu-sędziego, zanim trafi do klientów.
Wystąpienia
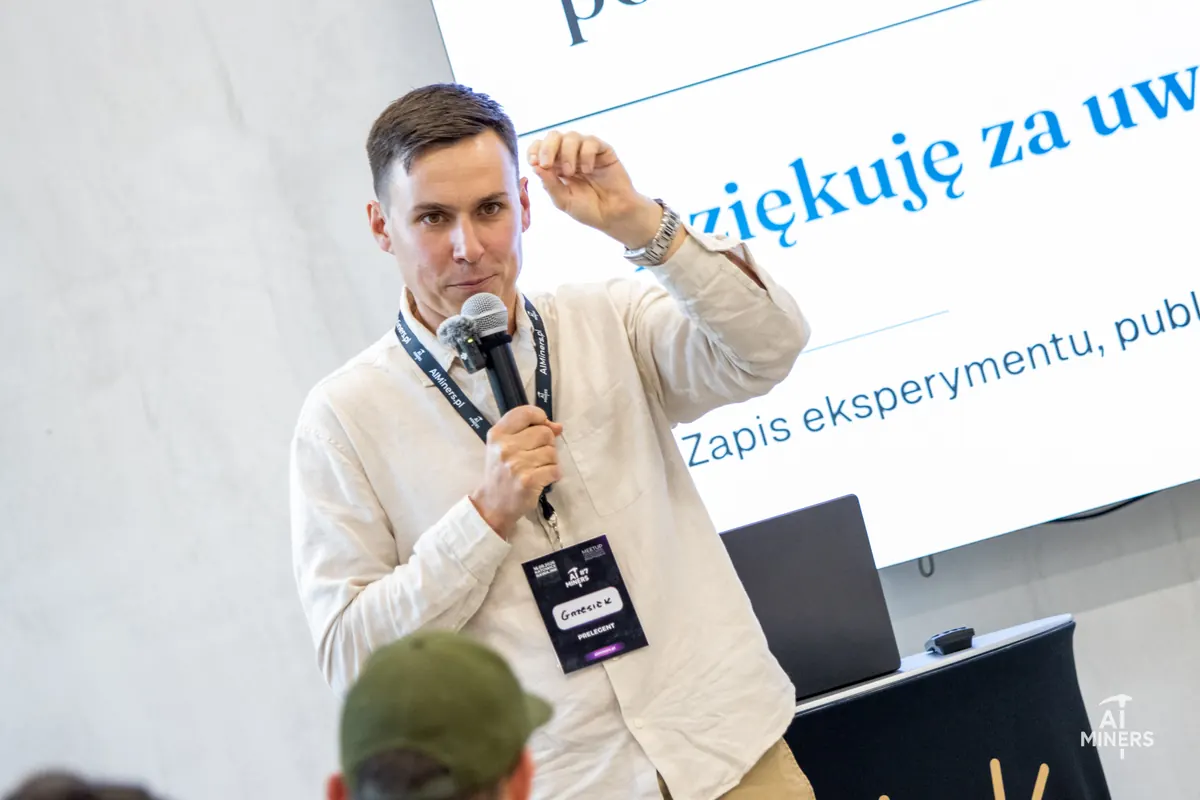
AI Miners #7 w Katowicach (wrzesień 2026), warsztat dla społeczności AI Ninjas o tym, jak udowodnić, że tekst napisało AI (sierpień 2026), i Eskadra Bielika w Gliwicach, gdzie uczestnicy budowali system RAG na polskim modelu (czerwiec 2026).
Trochę tła: jestem CTO i współzałożycielem Prosit, polsko-norweskiej firmy doradczej, w której pracuje 16 osób. Wśród naszych klientów są Siemens Energy, Grønt Punkt Norge i Handelens Miljøfond. Z wykształcenia jestem fizykiem (Uniwersytet Jagielloński).
Jak pracuję
Bezpłatna rozmowa, 30 minutMówisz, co boli. Bez prezentacji sprzedażowej. Jeśli nie jestem właściwą osobą, powiem to i wskażę kogoś lepszego.
Przegląd albo diagnozaJeśli coś już zbudowaliście, pierwszym płatnym krokiem jest przegląd gotowości do produkcji: do 10 godzin mojej pracy, 9 000 zł netto, około dwóch tygodni. Przy szkoleniu albo nowym procesie oglądam, zależnie od problemu, kod, proces lub dane i rozmawiam z ludźmi, którzy wykonują tę pracę.
Plan, który zostaje u WasSpisany plan z priorytetami i kosztami. Zostaje u Was, nawet jeśli nie pójdziemy dalej.
Szkolenie albo wdrożenieProwadzę warsztat albo buduję rozwiązanie razem z Waszym zespołem, a gdy zakres wymaga więcej rąk, dołączają inżynierowie Prosit.
Przekazanie i wsparcieDokumentacja, testy i skrypty do ich powtarzania. Kończę, gdy zespół radzi sobie sam.
Pytania
Co dokładnie dostaję w przeglądzie?
Przegląd gotowości do produkcji to do 10 godzin mojej pracy w ciągu około dwóch tygodni, za stałe 9 000 zł netto. Zaczynamy od godzinnej rozmowy. Potem przeglądam kod i architekturę, uprawnienia i bezpieczeństwo, jakość odpowiedzi AI i integracje, zależnie od tego, co zbudowaliście. Dostajecie pisemny raport z ryzykami uszeregowanymi według priorytetu i planem, który omawiamy na godzinnej rozmowie o wynikach. Plan możecie zrealizować własnym zespołem albo z zespołem Prosit.
Ile kosztuje szkolenie z AI dla firmy?
Dzień szkoleniowy kosztuje od 7 000 zł netto. Typowy warsztat trwa od jednego do trzech dni. Wielkość grupy, miejsce i dojazd ustalamy na pierwszej rozmowie, a stałą cenę dostajecie, zanim cokolwiek zacznie się dziać.
Czy szkolenie może być na naszym kodzie? Podpiszesz NDA?
Tak i tak. Ćwiczenia na Waszym repozytorium działają najlepiej, bo ludzie uczą się na problemach, które spotkają w poniedziałek. NDA podpisuję, zanim zobaczę jakikolwiek kod, a całość możemy przeprowadzić na Waszych maszynach i licencjach.
Gdzie trafiają nasze dane?
Tam, gdzie zdecydujecie. Modele lokalne, takie jak Bielik, działają na Waszym sprzęcie, więc dane nie wychodzą z firmy. Jeśli model chmurowy ma sens, korzystamy z dostawców i regionów w UE i tylko z danymi, które wolno Wam udostępnić.
Mamy już Copilota. Po co nam szkolenie?
Sama licencja nie zmienia sposobu pracy. W PKO Banku Polskim średni wynik testu wiedzy wzrósł z 3,7 do 7,6 na 10 w trzy dni, w zespole, który miał już narzędzia. Różnicę robią pliki instrukcji, własni agenci, nawyki przy code review i wiedza o tym, kiedy asystentowi nie ufać.
Czy robicie testy bezpieczeństwa aplikacji z LLM?
Tak. Przeglądam architekturę i uprawnienia narzędzi oraz agentów, a potem próbuję złamać system przez prompt injection, nadużycie narzędzi i wynoszenie danych. Dostajecie raport z priorytetami i, jeśli chcecie, pomoc przy poprawkach. Przy szerszym zakresie, na przykład testach infrastruktury, dołącza zespół cyberbezpieczeństwa Prosit.
Czy działacie w Norwegii i po angielsku?
Tak. Dzielę czas między Rybnikiem a Oslo, Prosit jest firmą polsko-norweską, a szkolenia i projekty prowadzę po angielsku równie często jak po polsku. Faktura może być w EUR albo NOK.
Czy szkolenie można dofinansować?
Zapytaj na rozmowie. Powiem, co mogę przygotować do Waszego wniosku.
Powiedz, co boli
Pół godziny zwykle wystarcza, żeby ocenić, czy mogę pomóc i jaki byłby pierwszy krok.